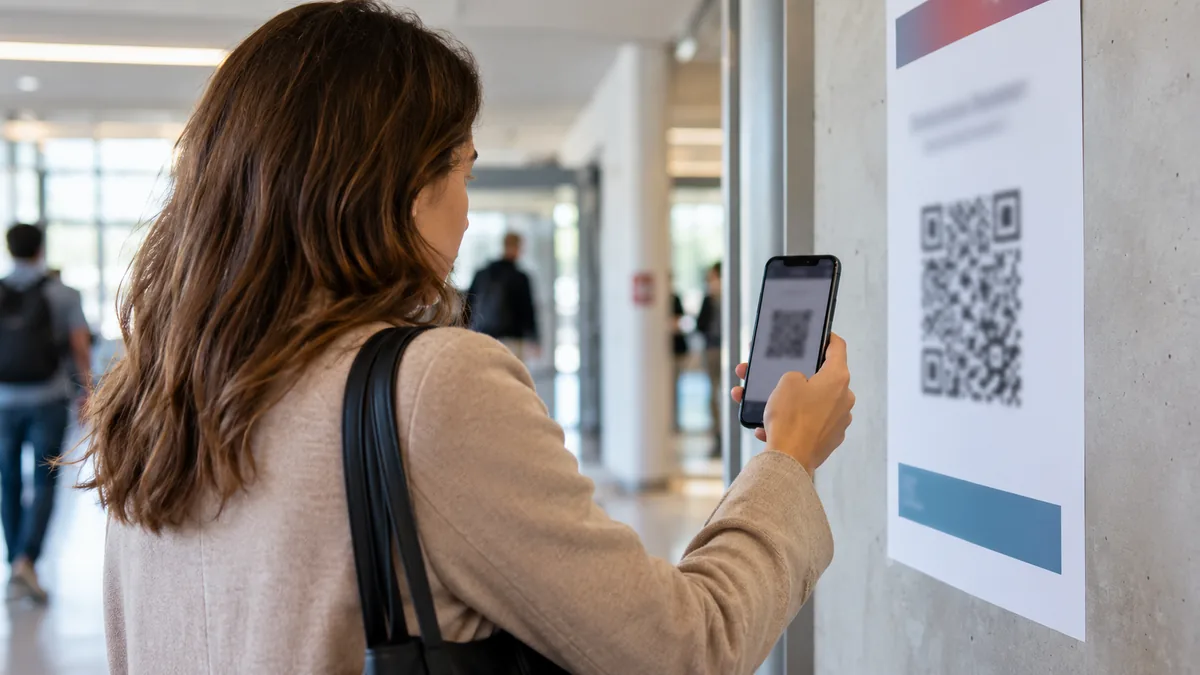
Le QR code semble appartenir au parking, à la borne ou à l’organisateur de l’événement. Vous le scannez et une page demande votre carte bancaire. À ce moment précis, l’apparence de l’affiche ne suffit plus : il faut vérifier qui recevra vos données.
Un QR code peut contenir une adresse, mais sa forme ne permet pas de lire facilement sa destination. Un fraudeur peut donc l’utiliser comme un lien trompeur, parfois en collant un autocollant sur un code légitime. Cybermalveillance.gouv.fr et le ministère de l’Économie documentent ce procédé d’hameçonnage, souvent appelé quishing.
Regardez aussi le support physique
Avant le téléphone, examinez l’affiche ou l’équipement. Un autocollant qui recouvre un autre code, une impression différente ou une consigne de paiement ajoutée doivent attirer l’attention. Le contexte compte : un QR code posé près d’une borne peut profiter de sa présence sans être géré par son opérateur.
L’absence de défaut visible ne prouve cependant rien.
Une affiche entière peut être frauduleuse, et un vrai support peut conduire vers un service compromis. Le contrôle physique constitue un indice, pas un certificat d’authenticité.
Demandez-vous ce que le code est censé faire. Consulter un menu, obtenir une information et régler un stationnement ne justifient pas nécessairement les mêmes données. Une demande de carte inattendue mérite une vérification, même si la page paraît soignée.
L’adresse importe davantage que le logo
Utilisez l’aperçu proposé par le lecteur pour examiner la destination avant de poursuivre. Regardez le nom de domaine, pas seulement les mots de la page. Une marque affichée dans un chemin, un titre ou un logo n’établit pas que le site lui appartient.
Les adresses longues et les redirections peuvent rendre cette vérification difficile. Si vous ne pouvez pas reconnaître la destination attendue, ne considérez pas le simple fait qu’elle s’ouvre comme une validation. Retrouvez le service par un chemin indépendant : application déjà installée, adresse officielle connue ou contact indiqué sur un support fiable.
Le cadenas HTTPS indique une protection de la connexion avec le site visité. Il ne démontre pas que ce site est le bon interlocuteur. Un faux site peut lui aussi disposer d’une connexion chiffrée et reprendre les couleurs d’un service connu.
La destination doit donc être vérifiée avant de saisir un numéro de carte, un mot de passe ou un code reçu par SMS.
Le scan n’autorise pas tout ce qui suit
Un code peut ouvrir une page, proposer un téléchargement ou déclencher une action selon le lecteur et le système. Ne validez pas une installation ou une autorisation inhabituelle pour un simple paiement. L’urgence affichée par la page ne remplace pas la vérification.
Maintenez le téléphone et le navigateur à jour. Les risques ne se limitent pas à une personne qui saisit volontairement ses informations : des contenus et des logiciels peuvent exploiter des faiblesses. Il serait donc excessif de promettre qu’un scan est toujours sans danger tant qu’aucune carte n’est renseignée.
Pour autant, l’apparition d’une page douteuse ne signifie pas automatiquement que l’appareil est compromis. La conduite à tenir dépend des actions réalisées : lien ouvert, fichier téléchargé, application installée ou informations communiquées. Conservez cette distinction pour expliquer les faits à votre banque ou à un service d’assistance.
Au moment de payer, vérifiez le service et le montant
Le nom du bénéficiaire, la prestation et le montant doivent correspondre à ce que vous attendez. Une page qui annonce une petite vérification bancaire ou demande des informations sans rapport avec le service ne doit pas être acceptée par habitude.
Si vous êtes devant un équipement public ou commercial, cherchez une autre méthode de paiement ou contactez l’opérateur par un moyen fiable. Évitez de composer uniquement un numéro présent sur l’autocollant suspect : il peut appartenir au même montage.
Une hésitation suffit pour interrompre la saisie. Il n’est pas nécessaire de prouver l’arnaque avant de choisir le chemin officiel.
Si vous avez déjà transmis des données
Fermez le parcours suspect et notez ce qui a été communiqué. Si des données bancaires sont concernées, contactez rapidement votre banque par son application ou ses coordonnées habituelles pour connaître les mesures adaptées. Ne vous fiez pas à un appel reçu ensuite sous prétexte de « sécuriser » l’opération.
Si vous avez donné un mot de passe, changez-le depuis le vrai service et examinez les accès selon ses procédures. Un code de validation transmis mérite également un signalement au service concerné. Si vous avez installé une application ou un fichier douteux, faites examiner la situation par une assistance fiable.
Gardez les éléments utiles sans retourner inutilement sur le site : adresse, capture, horaire et nature de l’opération. Vous pourrez décrire un fait précis plutôt qu’un simple « j’ai scanné un QR code ».
Le carré imprimé n’est finalement qu’un point d’entrée. La décision importante reste celle qui suit : à quel service accordez-vous votre confiance et vos informations ?